
Ce qui est amusant effrayant avec Google, c’est qu’il a le chic de vous dévoiler un certain nombre de failles présentes sur les sites web; failles que certains vont, bien sà»r, s’empresser d’utiliser.
L’objet de mon article concerne l’injection d’URL, une technique blackhat utilisée pour obtenir des liens monodirectionnels depuis des sites présentant une certaine erreur de programmation.
La technique est toute simple: sur un certain nombre de sites, on trouve souvent un petit formulaire de recherche d’information. Lorsqu’une requête n’aboutit pas alors le script affiche un message d’erreur, avec parfois le contenu de la recherche.
C’est ce type de requête qui présente certains dangers et qui peuvent être exploités.
Il suffit de faire une recherche en insérant du code HTML et de voir ce qui s’y passe. Parfois, le code est interprété et donc affiché. Il suffit donc d’insérer dans le formulaire un bout de code HTML et d’observer le résultat. Si le script est bien fait, alors tout ce qui est HTML sera soit effacé, soit purement ignoré. En revanche, si le script n’est pas bien fait, alors le code HTML sera interprété !
Ce qui nous laissera l’opportunité de créer un lien monodirectionnel depuis ce site vers l’URL de notre choix.
Illustration: comme à l’accoutumé, Google est notre meilleur ami, et nous cherchons des sites qui, potentiellement, pourraient présenter ce type de faille. Nous recherchons un site utilisant un script « search.php » dans l’URL avec comme résultats « results found for ».
Notez que l’on peut également utiliser « search.asp », « recherche.php », etc.
Le site trouvé, nous essayons d’insérer du code HTML dans la requête. Celui-ci par exemple:
<a href= »https://www.pagasa.net »>Pagasa</a>
Si cela ne fonctionne pas, alors il faut chercher un autre site; si cela marche, vous venez de trouver un script non sécurisé. Vous pouvez alors récupérer l’URL résultante et l’utiliser comme lien entrant vers le site de votre choix.
Maintenant, certains sites populaires présentent ce type de faille. L’impact d’un lien en provenance d’un tel site peut s’avérer redoutable d’un point de vue SEO. Et voici un exemple de ce qu’il est possible de faire grâce à une injection d’URL.
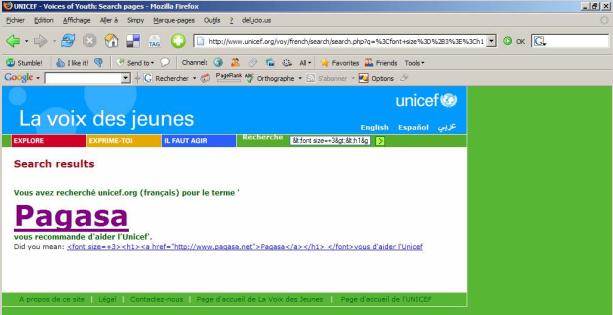
Pour terminer, je dois dire que je ne suis pas un adepte du blackhat; ces techniques présentent certes un intérêt à court terme mais ne durent jamais longtemps. Elles ont néanmoins l’avantage de mettre en évidences certaines problématiques de sécurité.